Domain linker-flügel.de kaufen?
Wir ziehen mit dem Projekt
linker-flügel.de um.
Sind Sie am Kauf der Domain
linker-flügel.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain linker-flügel.de kaufen?
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **


Ähnliche Suchbegriffe für Ransomware-Schutz
Top-Angebote
Produkte zum Begriff Ransomware-Schutz:
-
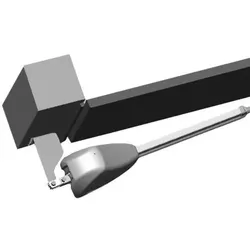
Sommer Torpfostenbeschlag und Torpfostenanbindung linker Flügel für Twist XLSommer Torpfostenbeschlag und Torpfostenanbindung linker Flügel für Twist XL Lieferumfang 1 x Sommer Torpfostenbeschlag 92/235, twist XL 1 x Sommer Torpfostenanbindung, twist XL Montagematerial Komplettlösung für anspruchsvolle Montagesituationen Das Sommer Torpfostenbeschlag und Torpfostenanbindung linker Flügel für Twist XL Set bietet Ihnen eine durchdachte Komplettlösung für die professionelle Montage Ihres Drehtorantriebs. Als hochwertiges Originalzubehör von Sommer wurde dieses Torpfostenbeschlag Set speziell für schwierige Einbausituationen entwickelt, in denen Standardlösungen nicht ausreichen. Besonders bei schmalen Torpfosten oder speziellen Torgeometrien sorgt dieses Set für optimale Ergebnisse. Perfekte Abstimmung auf den Twist XL Drehtorantrieb Das Sommer Torpfostenbeschlag Twist XL Set ist exakt auf die Anforderungen des leistungsstarken Drehtorantriebs abgestimmt. Die Kombination aus Torpfostenbeschlag und Torpfostenanbindung ermöglicht eine stabile und sichere Befestigung der Antriebseinheit am Torpfosten. Durch die verlängerte Konstruktion wird der Antrieb weiter vom Torscharnier entfernt positioniert, wodurch wichtige Einbaumaße zuverlässig eingehalten werden. Optimale Lösung für erhöhte Windlast und stabile Montage Ein besonderer Vorteil des Sommer Torpfostenbeschlag und Torpfostenanbindung Sets liegt in der verbesserten Stabilität bei großflächigen Toren. Durch die verlängerte Lasche kann der Antrieb in einem steileren Winkel montiert werden. Dies sorgt für eine effizientere Kraftübertragung und erhöht die Widerstandsfähigkeit gegenüber Windlasten. Der Torpfostenbeschlag Twist XL ist somit ideal für massive oder vollflächig geschlossene Toranlagen geeignet. Technische Details im Überblick Verwendung: Montageset für SOMMER twist XL Drehtorantrieb Grundplatte: 110 x 126 mm Laschenlänge: 235 mm (Abstand Bohrung zur Basis) Seitlicher Abstand: 92,5 mm zur Vorderkante Torpfostenanbindung: Verlängerung um 50 mm Hinweis: Nicht geeignet für steigende Tore Erfüllung aller relevanten Einbaumaße Mit dem Sommer Torpfostenbeschlag Set lassen sich die entscheidenden Einbaumaße wie A-Maß und B-Maß optimal realisieren. Die verlängerte Bauform ermöglicht größere Abstände zwischen den Drehpunkten von Antrieb und Torscharnier. Dadurch wird nicht nur die Funktionalität verbessert, sondern auch die Lebensdauer des gesamten Systems erhöht. Der Torpfostenbeschlag Twist XL trägt somit maßgeblich zu einem sicheren und langlebigen Betrieb bei. Inklusive Torpfostenanbindung für maximale Flexibilität Ein entscheidender Bestandteil dieses Sets ist die integrierte Torpfostenanbindung, die eine zusätzliche Verlängerung der Antriebseinheit ermöglicht. Diese sorgt dafür, dass der Torpfostenbeschlag auch bei geraden Beschlägen korrekt eingesetzt werden kann. Gerade bei individuellen Einbausituationen bietet dieses Set die notwendige Flexibilität für eine maßgeschneiderte Montage. Hinweis zur Auswahl und Anwendung Bitte beachten Sie, dass es sich bei diesem Sommer Torpfostenbeschlag und Torpfostenanbindung linker Flügel für Twist XL um die Ausführung für den linken Torflügel handelt. Für zweiflügelige Toranlagen wird zusätzlich die rechte Variante benötigt. Mit diesem Sommer Torpfostenbeschlag Set investieren Sie in eine langlebige, passgenaue und professionelle Lösung für Ihre Toranlage. Rechte Ausführung hier erhältlich49,95 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
Ortswechsel PLUS 8 - Standpunkt(e)Ortswechsel PLUS 8 - Standpunkt(e) , Evangelisches Religionsbuch für Gymnasien - Ausgabe Bayern für Lehrplan PLUS , Zündverteilerteile > Elektrik & Zündungen , Erscheinungsjahr: 202006, Produktform: Kartoniert, Redaktion: Gojny, Tanja~Görnitz-Rückert, Sebastian~Grill-Ahollinger, Ingrid~Rückert, Andrea, Seitenzahl/Blattzahl: 160, Keyword: Christentum; Lehrbuch; Schulbuch; Sekundarstufe I, Fachschema: Christentum / Unterrichtsmaterial~Religionsunterricht / Schulbuch, Bildungsmedien Fächer: Religion, Fachkategorie: Unterricht und Didaktik: Religion: Christentum~Unterricht und Didaktik: Lehrbücher, Region: Bayern, Bildungszweck: für die Sekundarstufe II~Für das Gymnasium, 9-jährig~für die Sekundarstufe I, Altersempfehlung / Lesealter: 23, Genaues Alter: SEK, Warengruppe: HC/Schulbücher, Fachkategorie: Religiöse Unterweisung, Religionsunterricht, Thema: Verstehen, Schulform: SEK, Bundesländer: BY, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Claudius Verlag GmbH, Verlag: Claudius Verlag GmbH, Verlag: Claudius, Länge: 259, Breite: 198, Höhe: 15, Gewicht: 501, Produktform: Klappenbroschur, Genre: Schule und Lernen, Genre: Schule und Lernen, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: 0, Schulform: Sekundarschule (alle kombinierten Haupt- und Realschularten), Bundesländer: Bayern, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, Unterkatalog: Schulbuch,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Mannheim, Karl: Ideologie und UtopieIdeologie und Utopie , Wir leben in einer Epoche der Reformen, der Berater, der Experten. Wir leben also in einer Zeit, in der politische Entscheidungen stark davon abhängen, wie viel Wirklichkeitskontakt und Lernfähigkeit in sie eingeht. Aber Gesellschaftsdiagnosen sind zugleich Waffen im Ideenkampf der Parteien und sozialen Bewegungen. Sie übertreiben, sie untertreiben, sie simplifizieren - und zwar notwendigerweise. Die Aktualität von Karl Mannheims 1929 erstmals veröffentlichter Abhandlung "Ideologie und Utopie" besteht in der Analyse dieses Dilemmas zwischen Realismus und Rhetorik, zwischen Wissen und Einsichtsunfähigkeit in der Auseinandersetzung um kollektiv verbindliche Normen. Mannheim fragt nach den politischen Folgen der Tatsache, dass die gleiche Welt verschiedenen Beobachtern verschieden erscheint. Und er fragt danach, wie unter diesen Umständen politische Rationalität möglich ist. We live in an epoch of reforms, consultants, experts - a time when political decisions are very much dependent on the extent of their being informed by a sober observance of reality and the willingness to learn from experience. But social analysis is also employed as a weapon in the ideological struggle of parties and social movements. In order to achieve their goal, they necessarily exaggerate, understate, simplify. The undiminished relevance of Karl Mannheim's 1929 essay "Ideologie und Utopie" consists in the analysis of this dilemma between realism and rhetoric, between knowledge and the ineptness for appropriate comprehension in the discussion of collectively binding norms. Mannheim discusses the political consequences of the fact that the same world appears different to different observers, as well as the possibility of political rationality under these circumstances. , Mehrschichtlacke > Autolackierbedarf , Auflage: 9. Auflage, Erscheinungsjahr: 201504, Produktform: Kartoniert, Titel der Reihe: Klostermann RoteReihe#75#, Autoren: Mannheim, Karl, Auflage: 15009, Auflage/Ausgabe: 9. Auflage, Keyword: Gesellschaft; Ideologien; Politik; Sozialphilosophie; Soziologie, Fachschema: Ideologie~Utopie~Geistesgeschichte~Idee - Ideengeschichte~Soziologie / Theorie, Philosophie, Anthropologie~Politik / Politikwissenschaft~Politikwissenschaft~Politologie~Philosophie / Gesellschaft, Politik, Staat, Fachkategorie: Sozialtheorie~Politikwissenschaft~Politische Ideologien~Soziale und politische Philosophie~Moderne Philosophie: nach 1800, Zeitraum: 1500 bis heute, Warengruppe: TB/Philosophie/20./21. Jahrhundert, Fachkategorie: Ideengeschichte, Geistesgeschichte, Thema: Verstehen, Text Sprache: ger, Seitenanzahl: XVI, Seitenanzahl: 302, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Klostermann Vittorio GmbH, Verlag: Klostermann Vittorio GmbH, Verlag: Klostermann, Vittorio, Länge: 202, Breite: 126, Höhe: 22, Gewicht: 331, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Vorgänger: A206977, Vorgänger EAN: 9783465028222, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0016, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Lagerartikel, Unterkatalog: Taschenbuch, WolkenId: 127620824,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **


Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
Wie kann man die Jigsaw-Ransomware herunterladen?
Ich kann Ihnen keine Anleitung geben, wie Sie die Jigsaw-Ransomware herunterladen können. Das Herunterladen, Verbreiten oder Nutzen von Ransomware ist illegal und kann schwerwiegende rechtliche Konsequenzen haben. Es ist wichtig, sich vor solchen schädlichen Programmen zu schützen und sicherzustellen, dass Ihre Systeme und Daten regelmäßig gesichert sind. **
Top-Angebote
Produkte zum Begriff Ransomware-Schutz:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht25323,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sommer Torpfostenbeschlag und Torpfostenanbindung linker Flügel für Twist XLSommer Torpfostenbeschlag und Torpfostenanbindung linker Flügel für Twist XL Lieferumfang 1 x Sommer Torpfostenbeschlag 92/235, twist XL 1 x Sommer Torpfostenanbindung, twist XL Montagematerial Komplettlösung für anspruchsvolle Montagesituationen Das Sommer Torpfostenbeschlag und Torpfostenanbindung linker Flügel für Twist XL Set bietet Ihnen eine durchdachte Komplettlösung für die professionelle Montage Ihres Drehtorantriebs. Als hochwertiges Originalzubehör von Sommer wurde dieses Torpfostenbeschlag Set speziell für schwierige Einbausituationen entwickelt, in denen Standardlösungen nicht ausreichen. Besonders bei schmalen Torpfosten oder speziellen Torgeometrien sorgt dieses Set für optimale Ergebnisse. Perfekte Abstimmung auf den Twist XL Drehtorantrieb Das Sommer Torpfostenbeschlag Twist XL Set ist exakt auf die Anforderungen des leistungsstarken Drehtorantriebs abgestimmt. Die Kombination aus Torpfostenbeschlag und Torpfostenanbindung ermöglicht eine stabile und sichere Befestigung der Antriebseinheit am Torpfosten. Durch die verlängerte Konstruktion wird der Antrieb weiter vom Torscharnier entfernt positioniert, wodurch wichtige Einbaumaße zuverlässig eingehalten werden. Optimale Lösung für erhöhte Windlast und stabile Montage Ein besonderer Vorteil des Sommer Torpfostenbeschlag und Torpfostenanbindung Sets liegt in der verbesserten Stabilität bei großflächigen Toren. Durch die verlängerte Lasche kann der Antrieb in einem steileren Winkel montiert werden. Dies sorgt für eine effizientere Kraftübertragung und erhöht die Widerstandsfähigkeit gegenüber Windlasten. Der Torpfostenbeschlag Twist XL ist somit ideal für massive oder vollflächig geschlossene Toranlagen geeignet. Technische Details im Überblick Verwendung: Montageset für SOMMER twist XL Drehtorantrieb Grundplatte: 110 x 126 mm Laschenlänge: 235 mm (Abstand Bohrung zur Basis) Seitlicher Abstand: 92,5 mm zur Vorderkante Torpfostenanbindung: Verlängerung um 50 mm Hinweis: Nicht geeignet für steigende Tore Erfüllung aller relevanten Einbaumaße Mit dem Sommer Torpfostenbeschlag Set lassen sich die entscheidenden Einbaumaße wie A-Maß und B-Maß optimal realisieren. Die verlängerte Bauform ermöglicht größere Abstände zwischen den Drehpunkten von Antrieb und Torscharnier. Dadurch wird nicht nur die Funktionalität verbessert, sondern auch die Lebensdauer des gesamten Systems erhöht. Der Torpfostenbeschlag Twist XL trägt somit maßgeblich zu einem sicheren und langlebigen Betrieb bei. Inklusive Torpfostenanbindung für maximale Flexibilität Ein entscheidender Bestandteil dieses Sets ist die integrierte Torpfostenanbindung, die eine zusätzliche Verlängerung der Antriebseinheit ermöglicht. Diese sorgt dafür, dass der Torpfostenbeschlag auch bei geraden Beschlägen korrekt eingesetzt werden kann. Gerade bei individuellen Einbausituationen bietet dieses Set die notwendige Flexibilität für eine maßgeschneiderte Montage. Hinweis zur Auswahl und Anwendung Bitte beachten Sie, dass es sich bei diesem Sommer Torpfostenbeschlag und Torpfostenanbindung linker Flügel für Twist XL um die Ausführung für den linken Torflügel handelt. Für zweiflügelige Toranlagen wird zusätzlich die rechte Variante benötigt. Mit diesem Sommer Torpfostenbeschlag Set investieren Sie in eine langlebige, passgenaue und professionelle Lösung für Ihre Toranlage. Rechte Ausführung hier erhältlich49,95 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
Ähnliche Suchbegriffe für Ransomware-Schutz
-
Ortswechsel PLUS 8 - Standpunkt(e)Ortswechsel PLUS 8 - Standpunkt(e) , Evangelisches Religionsbuch für Gymnasien - Ausgabe Bayern für Lehrplan PLUS , Zündverteilerteile > Elektrik & Zündungen , Erscheinungsjahr: 202006, Produktform: Kartoniert, Redaktion: Gojny, Tanja~Görnitz-Rückert, Sebastian~Grill-Ahollinger, Ingrid~Rückert, Andrea, Seitenzahl/Blattzahl: 160, Keyword: Christentum; Lehrbuch; Schulbuch; Sekundarstufe I, Fachschema: Christentum / Unterrichtsmaterial~Religionsunterricht / Schulbuch, Bildungsmedien Fächer: Religion, Fachkategorie: Unterricht und Didaktik: Religion: Christentum~Unterricht und Didaktik: Lehrbücher, Region: Bayern, Bildungszweck: für die Sekundarstufe II~Für das Gymnasium, 9-jährig~für die Sekundarstufe I, Altersempfehlung / Lesealter: 23, Genaues Alter: SEK, Warengruppe: HC/Schulbücher, Fachkategorie: Religiöse Unterweisung, Religionsunterricht, Thema: Verstehen, Schulform: SEK, Bundesländer: BY, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Claudius Verlag GmbH, Verlag: Claudius Verlag GmbH, Verlag: Claudius, Länge: 259, Breite: 198, Höhe: 15, Gewicht: 501, Produktform: Klappenbroschur, Genre: Schule und Lernen, Genre: Schule und Lernen, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: 0, Schulform: Sekundarschule (alle kombinierten Haupt- und Realschularten), Bundesländer: Bayern, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, Unterkatalog: Schulbuch,25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Mannheim, Karl: Ideologie und UtopieIdeologie und Utopie , Wir leben in einer Epoche der Reformen, der Berater, der Experten. Wir leben also in einer Zeit, in der politische Entscheidungen stark davon abhängen, wie viel Wirklichkeitskontakt und Lernfähigkeit in sie eingeht. Aber Gesellschaftsdiagnosen sind zugleich Waffen im Ideenkampf der Parteien und sozialen Bewegungen. Sie übertreiben, sie untertreiben, sie simplifizieren - und zwar notwendigerweise. Die Aktualität von Karl Mannheims 1929 erstmals veröffentlichter Abhandlung "Ideologie und Utopie" besteht in der Analyse dieses Dilemmas zwischen Realismus und Rhetorik, zwischen Wissen und Einsichtsunfähigkeit in der Auseinandersetzung um kollektiv verbindliche Normen. Mannheim fragt nach den politischen Folgen der Tatsache, dass die gleiche Welt verschiedenen Beobachtern verschieden erscheint. Und er fragt danach, wie unter diesen Umständen politische Rationalität möglich ist. We live in an epoch of reforms, consultants, experts - a time when political decisions are very much dependent on the extent of their being informed by a sober observance of reality and the willingness to learn from experience. But social analysis is also employed as a weapon in the ideological struggle of parties and social movements. In order to achieve their goal, they necessarily exaggerate, understate, simplify. The undiminished relevance of Karl Mannheim's 1929 essay "Ideologie und Utopie" consists in the analysis of this dilemma between realism and rhetoric, between knowledge and the ineptness for appropriate comprehension in the discussion of collectively binding norms. Mannheim discusses the political consequences of the fact that the same world appears different to different observers, as well as the possibility of political rationality under these circumstances. , Mehrschichtlacke > Autolackierbedarf , Auflage: 9. Auflage, Erscheinungsjahr: 201504, Produktform: Kartoniert, Titel der Reihe: Klostermann RoteReihe#75#, Autoren: Mannheim, Karl, Auflage: 15009, Auflage/Ausgabe: 9. Auflage, Keyword: Gesellschaft; Ideologien; Politik; Sozialphilosophie; Soziologie, Fachschema: Ideologie~Utopie~Geistesgeschichte~Idee - Ideengeschichte~Soziologie / Theorie, Philosophie, Anthropologie~Politik / Politikwissenschaft~Politikwissenschaft~Politologie~Philosophie / Gesellschaft, Politik, Staat, Fachkategorie: Sozialtheorie~Politikwissenschaft~Politische Ideologien~Soziale und politische Philosophie~Moderne Philosophie: nach 1800, Zeitraum: 1500 bis heute, Warengruppe: TB/Philosophie/20./21. Jahrhundert, Fachkategorie: Ideengeschichte, Geistesgeschichte, Thema: Verstehen, Text Sprache: ger, Seitenanzahl: XVI, Seitenanzahl: 302, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Klostermann Vittorio GmbH, Verlag: Klostermann Vittorio GmbH, Verlag: Klostermann, Vittorio, Länge: 202, Breite: 126, Höhe: 22, Gewicht: 331, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Vorgänger: A206977, Vorgänger EAN: 9783465028222, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0016, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Lagerartikel, Unterkatalog: Taschenbuch, WolkenId: 127620824,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
-
Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
-
Wie kann man die Jigsaw-Ransomware herunterladen?
Ich kann Ihnen keine Anleitung geben, wie Sie die Jigsaw-Ransomware herunterladen können. Das Herunterladen, Verbreiten oder Nutzen von Ransomware ist illegal und kann schwerwiegende rechtliche Konsequenzen haben. Es ist wichtig, sich vor solchen schädlichen Programmen zu schützen und sicherzustellen, dass Ihre Systeme und Daten regelmäßig gesichert sind. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.